47CON
17 y 18 de abril, 2026
- DÍAS
- HORAS
- MINUTOS
- SEGUNDOS
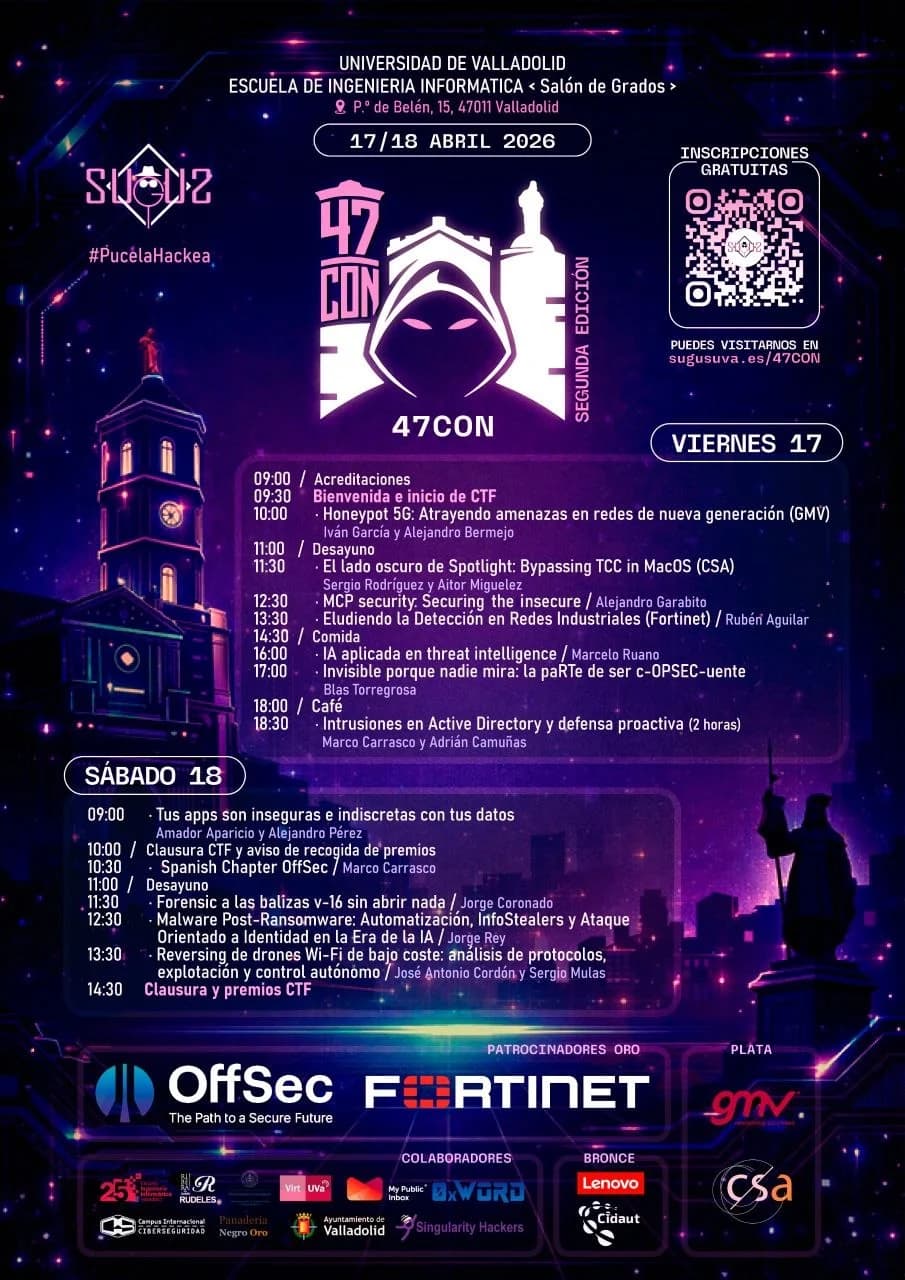
Desde SUGUS, organizamos la 2ª edición de la 47CON, un congreso de ciberseguridad que tendrá lugar en la Escuela de Ingeniería Informática de la Universidad de Valladolid. Si quieres rememorar como fue la anterior edición pincha aquí.
La inscripción es obligatoria. Además, si te inscribes antes del 8 de abril recibirás una acreditación personalizada. Las inscripciones cerrarán el 16 de abril de 2026.
Esta edición ya se celebró. Descubre la 47CON 2027.
¡LA 47CON LLEGA A VALLADOLID!
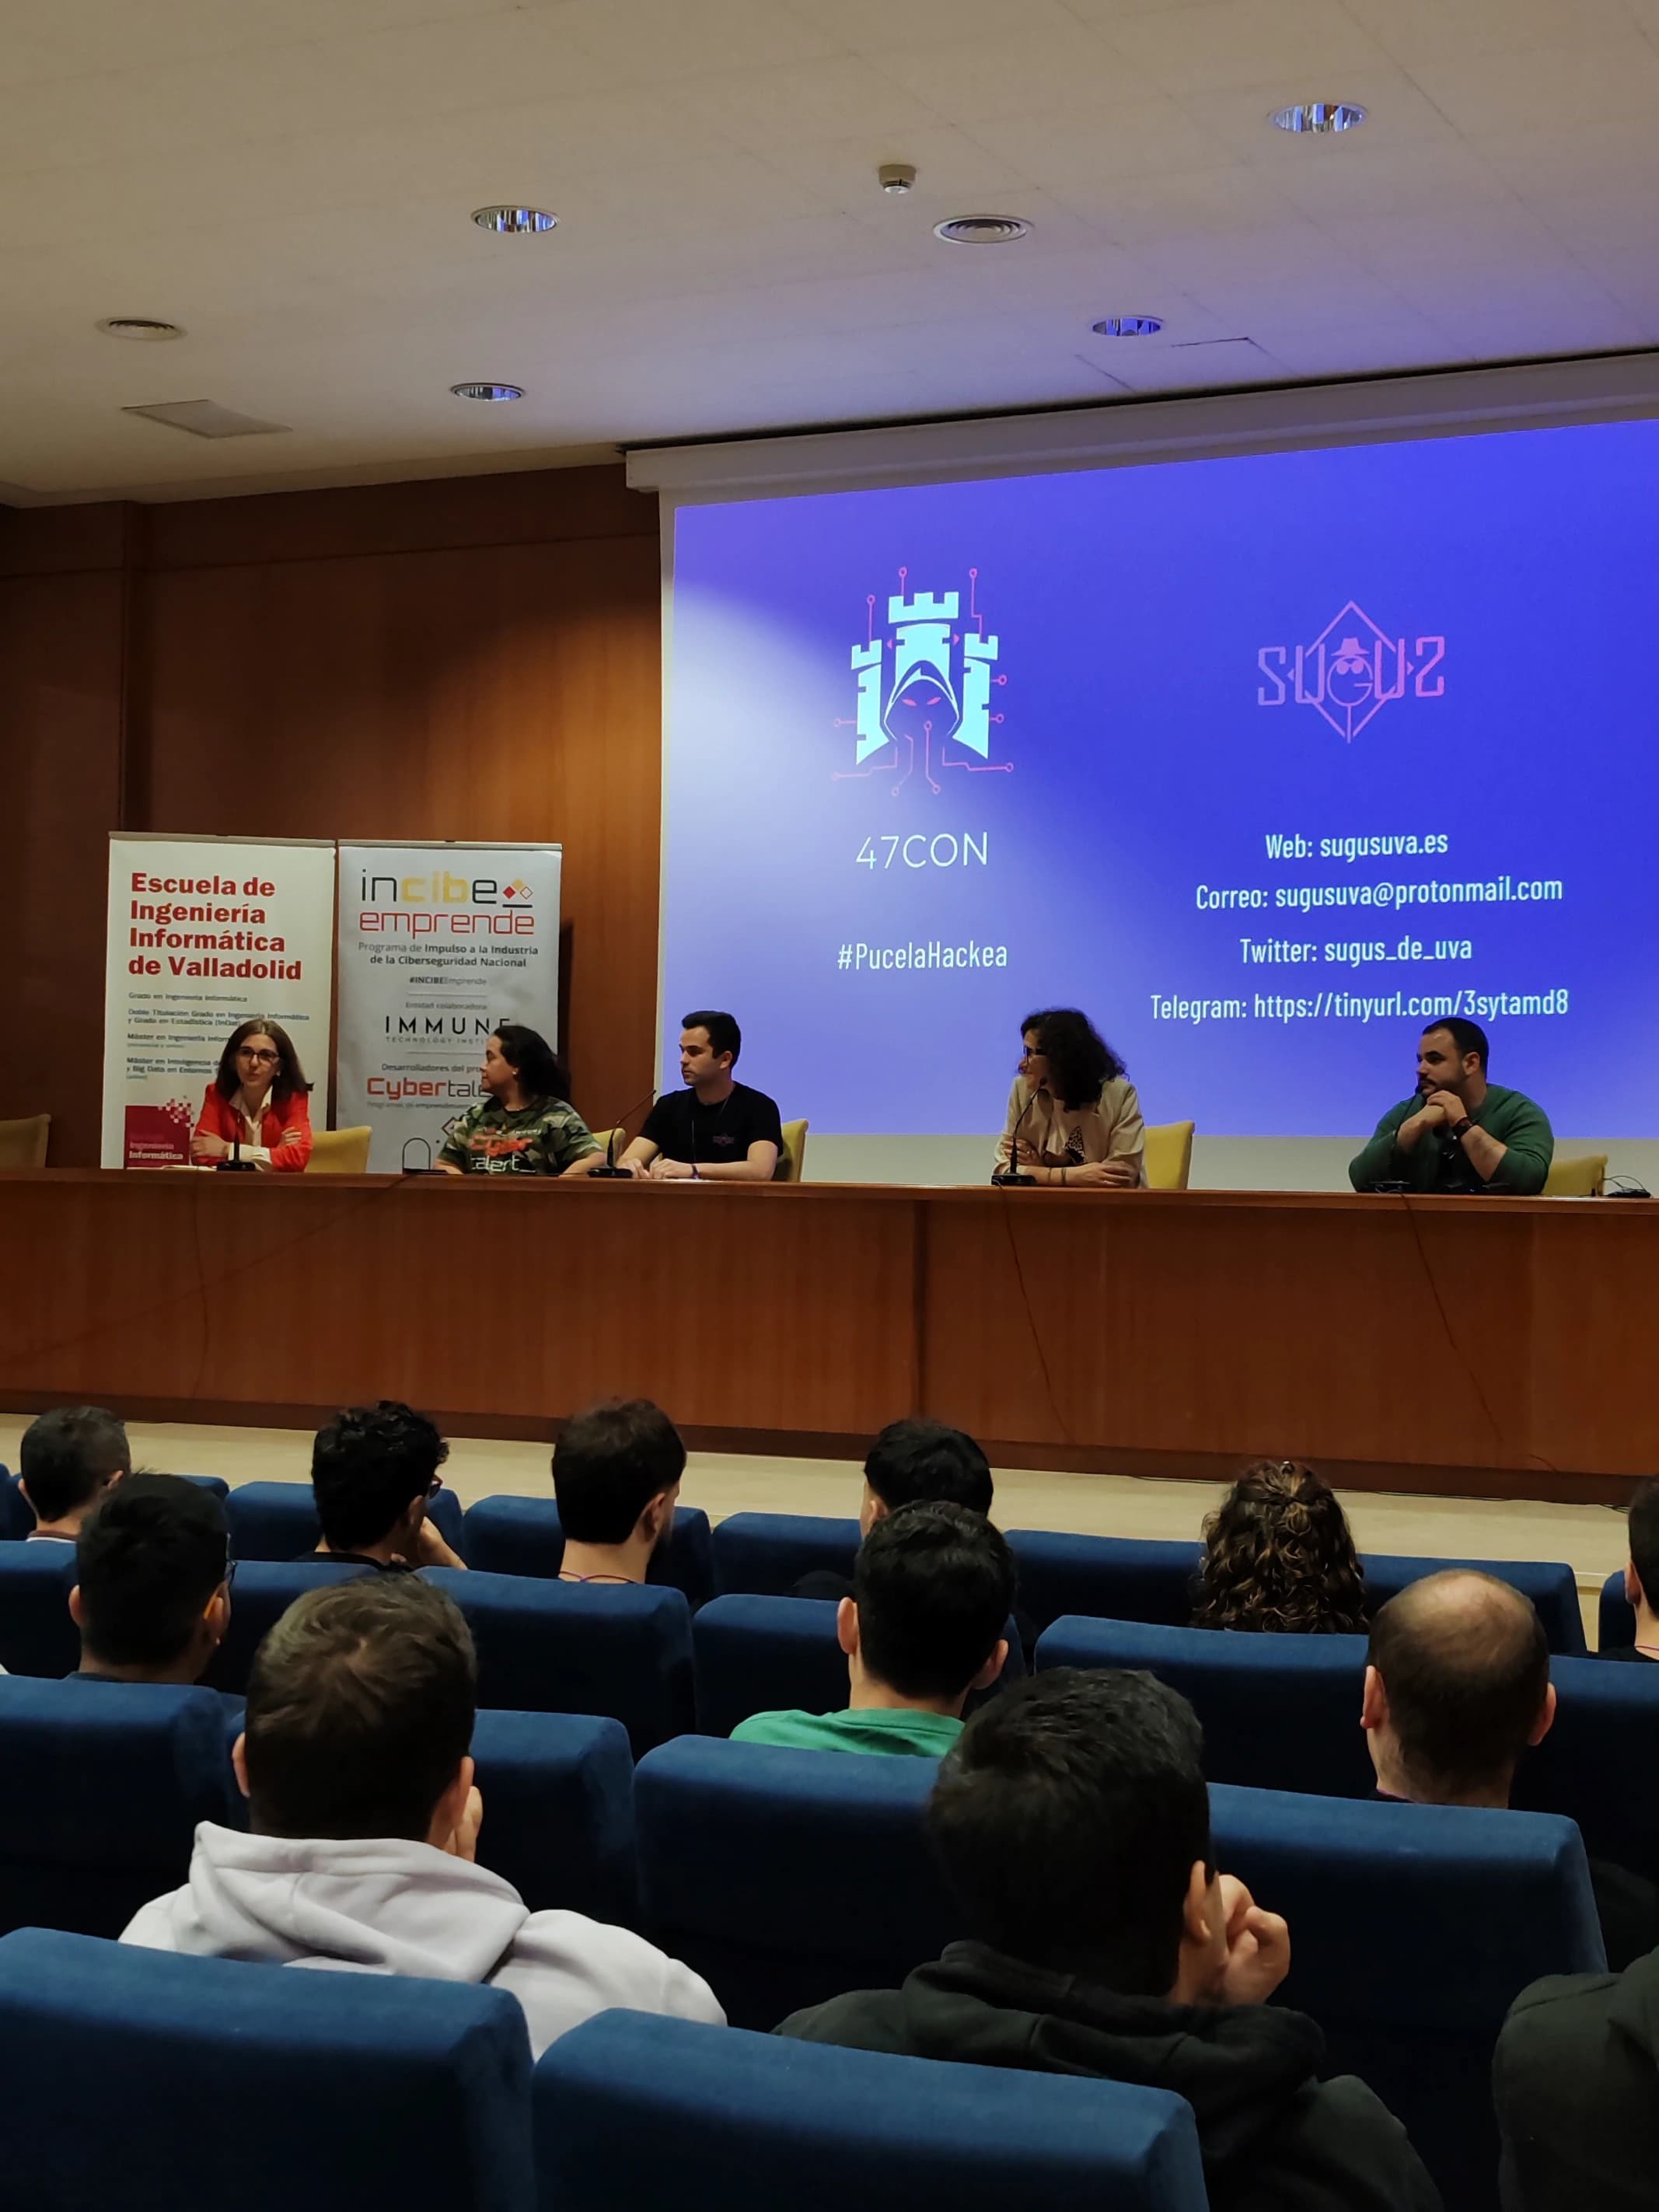
Desde SUGUS, Un Grupo Universitario de ciberSeguridad, llevamos organizando ponencias, charlas y talleres desde 2018, fecha en la que nació este magnífico grupo de estudiantes (algunos ya ex-estudiantes) de la EII (Escuela de Ingeniería Informática), dentro de la Universidad de Valladolid.
Más allá de nuestro ya tradicional CTF anual (el cual celebrará en 2026 año su V edición), llevábamos un tiempo queriendo organizar unas jornadas de ciberseguridad de algún tipo, traducidas finalmente en la ansiada 47CON que organizamos el pasado abril de 2025. Agradecemos enormemente lo bien que acogisteis la primera edición, pues... ¡superamos los 200 asistentes! Sin duda fue una gran oportunidad para demostrar el entusiasmo que existe en la comunidad ciber dentro de la provincia de Valladolid, así como también dentro de Castilla y León y en toda España en general. Nos gustaría seguir fomentando esta maravillosa disciplina como es la ciberseguridad, así como hacer crecer este evento edición a edición hasta, ojalá, convertirlo en un punto de encuentro entre profesionales de la ciberseguridad, compartiendo conocimiento, puntos de vista...¡y pasar un muy buen rato!
La 2ª edición de la 47CON datará de los días 17 y 18 de abril (viernes y sábado, respectivamente). El evento se celebrará en la Escuela de Ingeniería Informática de la Universidad de Valladolid.
La inscripción de cualquier asistente es totalmente gratuita, siendo obligatorio inscribirse para asistir al evento.
- Las inscripciones cierran el Martes, 14 de abril de 2026.
- Puedes inscribirte haciendo click en el botón "Inscríbete" más arriba en esta misma página.
PATROCINADORES
¿Te gustaría fomentar el talento en ciberseguridad?
¡Patrocínanos!
Contacto: [email protected]
ORO
PLATA
BRONCE


COLABORADORES

PONENTES
Iván García
Iván es Ingeniero en ciberseguridad con experiencia en la protección de redes 5G y entornos móviles. Durante más de dos años, ha trabajado en la detección y mitigación de amenazas, desarrollando soluciones para reforzar la seguridad en infraestructuras digitales avanzadas. Su enfoque combina conocimientos técnicos y prácticos para enfrentar los retos de la ciberseguridad en redes de nueva generación.
Alejandro Bermejo
Alejandro es Security Engineer en GMV, donde actualmente trabaja en líneas de investigación y desarrollo de seguridad para tecnologías 5G. Graduado en Ingeniería de la Ciberseguridad por la Universidad Rey Juan Carlos, ha trabajado para proyectos de infraestructuras criticas para el sector espacial. Durante su etapa universitaria coordinó el congreso HackOn en diversas ediciones y ha sido ponente en congresos como C1b3rwall y las XIX Jornadas STIC del CCN-CERT.
Aitor Miguelez
Aitor es Threat Hunter en CSA (Centro de Servicios Avanzados). Apasionado de la informática y especializado en ciberseguridad, ha desarrollado su trayectoria en el ámbito del Blue Team. Ha trabajado en un Security Operations Center (SOC) como analista de seguridad y actualmente centra su actividad en la detección y caza proactiva de amenazas.
Alejandro Garabito
Alejandro es un apasionado del hacking y la seguridad ofensiva. Antes investigador en ciberseguridad en IA y sistemas agénticos en Telefónica (Ideas Locas). Actualmente Researcher & Developer en SperidLabs (Spatial AI, Computer Vision). Estudiante, cybersecurity instructor & mentor y speaker (GDG).
Rubén Aguilar
Rubén Aguilar es SSE de ciberseguridad industrial en Fortinet. Cuenta con 8 años de trayectoria en la industria, desde programador de sistemas de automatización hasta su actual rol de preventa. Ha participado en varias conferencias como Advanced Factories, la Voz de la Industria y el Congreso del Centro de Ciberseguridad Industrial y practicado la docencia ocasionalmente.
Marcelo Ruano
Marcelo Ruano es analista de Threat Intelligence en Outpost24. Miembro del equipo KrakenLabs cuenta con cuatro años de experiencia en el sector.
Blas Torregrosa
Blas es Ingeniero en Informática y Máster en Seguridad Informática por la UOC.
También fue informático en la Junta de Castilla y León entre 1997 y 2021. Actualmente es profesor asociado en la Universidad de Valladolid, al igual que en la UEMC en el Máster de Big Data y en la UOC en el Máster de Ciberseguridad y Privacidad.
Cuenta con un amplio abanico de certificaciones, tales como HackTheBox Certified Penetration Testing Specialist, Multi-Cloud Red Team Analyst (MCRTA), AWS Certified Solutions Architect, AWS Certified Developer, AWS DevOps Engineer.
Es considerado un 'HackTheBox Guru', formando parte del Top 25 (alias: 4rt10n).
Amador Aparicio
Amador es Ingeniero en Informática, Profesor Asociado en la Universidad de Valladolid, CISO en Zunder España y miembro del Grupo de Investigación en Ingeniería de la Privacidad de la Universidad de Valladolid. Su actividad profesional, docente e investigadora se centra en la ciberseguridad, la privacidad de las aplicaciones móviles.
Ha participado en algunos de los principales congresos y eventos de ciberseguridad, como RootedCON, Navaja Negra, EuskalHack, CCN-CERT y la Reunión Española de Criptología y Seguridad de la Información (RECSI), compartiendo y ampliando conocimientos en ámbitos como la seguridad ofensiva, la seguridad web, la auditoría, la privacidad y la concienciación en ciberseguridad.
Además, es autor de publicaciones técnicas en la editorial 0xWord, entre ellas Hacking Web Technologies (2ª edición), Raspberry Pi para Hackers & Makers y Hacking IA.
Alejandro Pérez
Alejandro es investigador en el Grupo de Investigación en Ingeniería de la Privacidad de la Universidad de Valladolid. Tras completar el doble grado en Estadística e Informática, ahora analiza la privacidad y seguridad de aplicaciones móviles. También coordina el repositorio abierto App-PIMD, donde facilitan herramientas y datos para que investigadores, desarrolladores y usuarios entiendan mejor cómo se gestiona la privacidad.
Jorge Coronado
Jorge tiene 12 años de experiencia en informática forense y OSINT. Apasionado de la ciberseguridad y la programación en Python. Desde muy joven empezó a trabajar en el sector IT y acabó creando su propia empresa, llamada QuantiKa14, y realiza diferentes tareas y trabajos: DFIR, experiencia informática, desarrollo de aplicaciones y auditoría de seguridad. También ha realizado presentaciones en congresos y eventos como PyConEs, OpenExpo, Hack & Beers, EastMadHack, Sec/Admin, etc. Es miembro 116 y miembro de la Asociación de Expertos Tecnológicos de Andalucía (APTAN). También ha sido profesor de fiscales y jueces de España a través del CEJ del Ministerio de Justicia de España.
Jorge Rey
Jorge es un programador que busca nuevos retos. Se especializó en el mundo de la ciberseguridad ofensiva. Tras sus años de experiencia como hacker ético, decidió emprender creando ShadowMind Cybersecurity empresa en la que desarrollan productos enfocados en la ciberseguridad, y realiza auditorías de seguridad. Además, es un bug bounter activo y speaker en varias conferencias como CyberFront, T3chFest y habiendo participado como ponente en charlas de la mano de INCIBE.
José Antonio Cordón
José Antonio es Ingeniero Informático con un Máster en Sistemas Inteligentes e investigador predoctoral en Inteligencia Artificial en la Universidad de Salamanca. Su trabajo se centra en la convergencia entre la IA y la ciberseguridad, desarrollando sistemas avanzados de detección de amenazas y agentes inteligentes para la automatización de operaciones de defensa.
AGENDA VIERNES
| Hora | Actividad | Ponentes |
|---|---|---|
| 8:30 - 9:30 | Acreditaciones | |
| 9:30 - 10:00 | Bienvenida e inicio del CTF | |
| 10:00 - 11:00 | Honeypot 5G: Atrayendo amenazas en redes de nueva generación (GMV) | Iván García y Alejandro Bermejo |
| 11:00 - 11:30 | Desayuno | |
| 11:30 - 12:30 | El lado oscuro de Spotlight: Bypassing TCC in MacOS (CSA) | Sergio Rodríguez y Aitor Miguelez |
| 12:30 - 13:30 | MCP security: Securing the insecure | Alejandro Garabito |
| 13:30 - 14:30 | Eludiendo la Detección en Redes Industriales (Fortinet) | Rubén Aguilar |
| 14:30 - 16:00 | Comida | |
| 16:00 - 17:00 | IA aplicada en threat intelligence | Marcelo Ruano |
| 17:00 - 18:00 | Invisible porque nadie mira: la paRTe de ser c-OPSEC-uente | Blas Torregrosa |
| 18:00 - 18:30 | Café | |
| 18:30 - 20:30 | Intrusiones en Active Directory y defensa proactiva | Marco Carrasco y Adrián Camuñas |
AGENDA SÁBADO
| Hora | Actividad | Ponentes |
|---|---|---|
| 09:00 - 10:00 | Tus apps son inseguras e indiscretas con tus datos | Amador Aparicio y Alejandro Pérez |
| 10:00 - 10:30 | Clausura del CTF y aviso de recogida de premios | |
| 10:30 - 11:00 | Spanish Chapter OffSec | Marco Carrasco |
| 11:00 - 11:30 | Desayuno | |
| 11:30 - 12:30 | La putinvuelta de las criptomonedas | Jorge Coronado |
| 12:30 - 13:30 | Malware Post-Ransomware: Automatización, InfoStealers y Ataque Orientado a Identidad en la Era de la IA | Jorge Rey |
| 13:30 - 14:30 | Reversing de drones Wi-Fi de bajo coste: análisis de protocolos, explotación y control autónomo | José Antonio Cordón y Sergio Mulas |
| 14:30 - 15:00 | Clausura y entrega de premios del CTF | |
TIERS DE PATROCINIO
ORO |
|
PLATA |
|
BRONCE |
|